
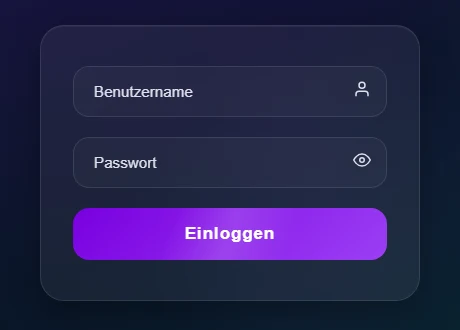
Bevor meine KI-Assistenz ein Gesicht hatte, brauchte sie einen Ort. Mein erster Schritt war deshalb keine schlaue KI-Funktion, sondern ein Login: eine eigene Plattform, nach außen geschützt, mit einem persönlichen Willkommenstext.
Was ich wollte
Begonnen hat alles mit einem einfachen Gedanken: Ich wollte eine Plattform, auf der ich mit meiner KI-Assistenz arbeiten kann. Und sie sollte von Anfang an mit einem Login nach außen geschützt sein.
Warum gerade das zuerst? Mir war klar: Ich will die Plattform überall ansehen können, am Rechner genauso wie unterwegs am Handy. Also musste sie im Internet erreichbar sein und nicht nur auf meinem eigenen Rechner laufen. Und ich wollte jederzeit jemandem zeigen können, was dort passiert und wie weit ich bin.
Gleichzeitig sollten auf diese Plattform später meine Tagesplanung, meine Notizen und der Stand meiner Projekte. Wer das sieht, will ich selbst entscheiden. Ein Ort für so etwas braucht zuerst eine Tür mit Schloss, und erst danach Möbel.
Was ich gemacht habe
Am 9. März 2026, einen Tag nach meinem Konzept, stand die erste Version. Gebaut habe ich sie in Visual Studio Code, verbunden mit Claude über mein Claude-Max-Abo.
Unter der Haube steckt nichts Besonderes: PHP und eine MySQL-Datenbank. Das ist dieselbe Technik, auf der auch viele Websites laufen, jede WordPress-Seite zum Beispiel. Ich brauchte also keinen eigenen Server und keine besondere Software. Ein gewöhnlicher Webspace reicht.
So habe ich mit Claude gearbeitet
Programmiert habe ich nicht selbst. Ich habe Claude in ganz normalen Sätzen beschrieben, was ich will. Claude hat den Code geschrieben, ich habe mir das Ergebnis im Browser angesehen und gesagt, was anders sein soll. Dann die nächste Runde.
Mein allererster Auftrag war entsprechend schlicht: Mach einen Login, damit von außen niemand hineinkommt. Keine Fachbegriffe, keine Technik, nur das Ziel. Wie der Login im Inneren aufgebaut sein muss, hat Claude daraus gemacht.
Was hinter der Tür steckt
Die erste Version konnte noch nicht viel. Aber fast alles, was sie konnte, drehte sich um eine Frage: Wer darf hier hinein? Damit du weißt, was hinter den Begriffen steckt, wenn du selbst so etwas baust, hier die einzelnen Teile in Alltagssprache:
- Ein Login, bei dem das Passwort nirgends lesbar gespeichert ist: In der Datenbank steht nicht das Passwort selbst, sondern nur eine Art Fingerabdruck davon. Beim Anmelden wird der Fingerabdruck verglichen. Selbst wer die Datenbank in die Hände bekäme, könnte das Passwort daraus nicht ablesen.
- Automatisches Abmelden nach zwei Stunden: Vergesse ich, mich abzumelden, etwa auf einem fremden Rechner, geht die Tür nach zwei Stunden ohne Aktivität von selbst zu.
- Schutz vor untergeschobenen Klicks: Jedes Formular trägt ein geheimes Kennzeichen, das nur die eigene Seite kennt. So kann keine fremde Webseite im Hintergrund in meinem Namen etwas abschicken, während ich angemeldet bin. Fachleute nennen das CSRF-Schutz.
- Ein persönlicher Willkommenstext: Nach der Anmeldung begrüßt mich die Plattform. Ein kleines Detail, aber ab da fühlte es sich wie mein eigener Arbeitsplatz an.
- Hell und dunkel: umschaltbar, und die Plattform merkt sich, was ich gewählt habe. Beim ersten Besuch richtet sie sich nach der Einstellung des Geräts.
- Bedienbar ohne Maus: Alles lässt sich mit der Tastatur erreichen, und Bildschirmleser finden klare Beschriftungen. Von Anfang an dabei, nicht erst nachgerüstet.
Zwanzig Versionen an einem Tag
Fertig war die Plattform damit natürlich nicht. Allein am 9. März entstanden zwanzig Versionen, von 0.1.0 bis 0.2.9. Eine Version ist dabei nichts Großes: Jede kleine Änderung bekommt eine neue Nummer und einen Eintrag im Änderungsprotokoll, mit Datum und dem, was sich geändert hat.
Einige dieser Versionen haben genau dort nachgebessert, wo es um den Schutz ging:
- Unsichtbar für Suchmaschinen: Jede Seite sagt Google und Co. ausdrücklich, dass sie nicht in den Suchergebnissen auftauchen soll. Dafür reicht eine einzige Zeile im Kopf der Seite.
- Jeder sieht nur seine eigenen Einträge: Bevor ein Eintrag abgehakt wird, prüft die Plattform, ob er dem angemeldeten Benutzer gehört.
- Eine Bremse gegen das Durchprobieren von Passwörtern: höchstens fünf Anmeldeversuche in 15 Minuten. Ein Programm, das tausende Passwörter pro Minute ausprobiert, kommt damit nicht weit.
- Zusätzliche Schutzregeln für den Browser: damit die Seite zum Beispiel nicht unbemerkt in eine fremde Webseite eingebettet werden kann. Sie stehen an einer zentralen Stelle und gelten für jede Seite.
Dieses Änderungsprotokoll hat sich später als Glücksfall herausgestellt. Dass ich heute, über ein halbes Jahr danach, so genau erzählen kann, was an diesem Tag passiert ist, liegt allein daran. Ohne es wäre von diesem Tag nur eine vage Erinnerung übrig.
Was schwierig war
Schwierig war das, was man nicht sieht. Die erste Version hat funktioniert: Die Anmeldung ging, die Begrüßung kam, hell und dunkel ließ sich umschalten. Trotzdem fehlten Dinge, die im Browser niemandem auffallen. Die Seiten haben Suchmaschinen noch nicht gesagt, dass sie draußen bleiben sollen. Beim Abhaken im Tagesplan wurde nicht geprüft, wem ein Eintrag gehört. Und wer ein Passwort durchprobieren wollte, konnte das beliebig oft tun.
Aufgefallen ist das erst, als ich nachgefragt habe, ob alles passt und ob es Verbesserungsvorschläge gibt. Dabei kamen die Lücken zum Vorschein, und sie wurden umgehend behoben, noch am selben Tag: die ersten beiden Punkte in Version 0.1.5, die Bremse gegen das Durchprobieren in Version 0.2.0.
Der zweite Umweg war noch unsichtbarer. In den ersten Versionen stand der Schalter für hell und dunkel als Kopie in jeder einzelnen Seite, genauso die Farben und der Seitenkopf. Sollte sich etwas ändern, musste es an mehreren Stellen geändert werden, und vergisst man eine, sieht jede Seite ein bisschen anders aus. In Version 0.1.8 wurde das zusammengezogen. Seitdem steht jedes davon an genau einer Stelle.
Dieser Grundsatz, eine Information an genau einer Stelle, ist bis heute eine der wichtigsten Regeln in meinem System.
Was du daraus mitnehmen kannst
- Fang mit dem Ort an, nicht mit der Funktion. Überleg dir zuerst, wo du mit deiner KI arbeitest und wer dort hinein darf.
- Schutz gehört an den Anfang, auch wenn die Plattform nur für dich ist. Ein Login, automatisches Abmelden und Passwörter, die nicht im Klartext gespeichert sind, sind keine Extras.
- Frag nach, auch wenn alles zu funktionieren scheint. Eine KI schreibt dir schnell Code, der läuft. Bei mir kamen die Lücken erst ans Licht, als ich gefragt habe. Ein paar Fragen, die sich dafür eignen, stehen gleich unten.
- Lass nichts doppelt bauen. Steht dieselbe Sache in mehreren Dateien, frag die KI, ob sie das an einer Stelle zusammenziehen kann. Je früher, desto weniger Aufwand.
- Klein starten, und jeden Schritt aufschreiben lassen. Die erste Version muss nicht perfekt sein. Zwanzig kleine Schritte an einem Tag bringen mehr als ein großer Wurf, der nie fertig wird. Lass die KI zu jedem Schritt einen Eintrag ins Änderungsprotokoll schreiben, das kostet nichts und ist später Gold wert.
Fragen, die du der KI stellen kannst
Ehrlich gesagt sind das Anfängerfragen. Genau so habe ich damals gefragt, und für den Anfang reichen sie völlig. Sie passen zu jedem kleinen Projekt, egal ob es eine Plattform wie meine ist oder etwas ganz anderes:
- „Passt alles so, und hast du Verbesserungsvorschläge?“ Genau diese Frage hat bei mir die Lücken zum Vorschein gebracht.
- „Taucht diese Seite bei Google auf, und wie verhindere ich das?“
- „Was passiert, wenn jemand zehnmal hintereinander ein falsches Passwort eingibt?“
- „Kann ein anderer angemeldeter Benutzer meine Einträge sehen oder ändern?“
- „Steht irgendetwas in mehreren Dateien doppelt?“
Ihre Schwäche: Sie fragen nach einer Meinung. Die KI antwortet dann mit einer Einschätzung, und ob die stimmt, kannst du als Laie kaum prüfen. Heute stehen bei mir deshalb Anweisungen in festen Regeln, die KIRA bei jeder Aufgabe mitliest, und die verlangen einen Beleg statt einer Meinung. Als Frage formuliert klingt das zum Beispiel so:
- „Prüf den Login wie jemand, der ohne Passwort hinein will. Nenn mir jede Schwachstelle mit Datei und Zeile, und zeig mir bei jeder, wie ich sie selbst nachprüfen kann.“
- „Bevor du sagst, dass es fertig ist: Öffne die Seite selbst und beschreib mir, was du dort siehst.“
Der Unterschied ist klein, die Wirkung groß: Eine Antwort mit Beleg kannst du nachprüfen, eine Meinung nicht. Wie ich zu diesen Regeln gekommen bin, erzähle ich in späteren Kapiteln.
Merksatz:
Erst die Tür mit Schloss, dann die Möbel.
Wie es weitergeht
Die Plattform stand. Was noch fehlte, war die Geschichte hinter dem Namen: Den habe ich meiner KI-Assistenz nicht einfach gegeben, sie sollte selbst Vorschläge machen. Wie daraus K.I.R.A. wurde, und wie sie dazu eine eigene Adresse bekam, erzähle ich in Kapitel 3.
Was du noch wissen solltest
Ein Webspace ist gemieteter Speicherplatz bei einem Hoster, auf dem deine Website liegt und von dem aus sie im Internet erreichbar ist. PHP und eine MySQL-Datenbank sind bei den meisten Angeboten schon dabei, um Wartung und Sicherheitsupdates des Servers kümmert sich der Hoster. Dazu brauchst du eine eigene Adresse, also eine Domain, und für den Login unbedingt eine verschlüsselte Verbindung, erkennbar am https. Einen eigenen Server brauchst du dafür nicht.
Claude Max ist ein kostenpflichtiges Monatsabo von Anthropic, der Firma hinter Claude, mit deutlich mehr Nutzung als die kleineren Abos. Darin enthalten ist auch Claude Code, mit dem Claude direkt in Visual Studio Code arbeiten kann. Der Unterschied zur Bezahlung je Anfrage: Du zahlst einen festen Betrag im Monat, dafür gibt es Obergrenzen, wie viel du in einem bestimmten Zeitraum arbeiten kannst.
PHP ist eine Programmiersprache, die auf dem Server läuft und dort die Seiten zusammenbaut, bevor sie an deinen Browser gehen. MySQL ist eine Datenbank, also ein geordneter Speicher für Einträge wie Benutzer, Aufgaben oder Notizen. Beide gehören seit vielen Jahren zur Grundausstattung der meisten Webspace-Angebote, deshalb musst du dafür nichts extra installieren.
Meistens nicht gezielt, sondern über Programme, die rund um die Uhr das Internet absuchen und jede erreichbare Adresse abklopfen. Dazu kommen öffentliche Listen, etwa die der Sicherheitszertifikate, in denen neue Adressen sehr schnell auftauchen. Eine Seite im Internet ist deshalb nie versteckt, nur weil niemand ihren Namen kennt. Geschützt ist sie erst durch den Login und die Bremse gegen das Durchprobieren von Passwörtern.
Der Fingerabdruck entsteht mit einem Rechenverfahren, das nur in eine Richtung funktioniert: Aus dem Passwort wird leicht der Fingerabdruck, umgekehrt geht es praktisch nicht. Gute Verfahren mischen zusätzlich einen Zufallswert hinein, damit zwei gleiche Passwörter unterschiedliche Fingerabdrücke ergeben, und sie rechnen absichtlich langsam. Beim Anmelden merkst du davon nichts, massenhaftes Durchprobieren wird dadurch aber sehr aufwendig. Fachleute nennen das Hashing.
Nein, er ist eine Bitte und kein Schloss. Google und andere seriöse Suchmaschinen halten sich daran und zeigen die Seite nicht in ihren Ergebnissen. Programme, die gezielt nach Schwachstellen suchen, ignorieren ihn einfach. Deshalb ist er nur eine Ergänzung, geschützt wird die Plattform durch den Login.
